在开源领域内,衍生作品(derivative work)源于GPL(GNU General Public License)许可证的约定,一旦认定属于衍生作品,则会触发开源许可证的传染条款,需要强制开源。同时GPL也约定了类似聚合(aggregate)的例外情形。因此判断是否会构成衍生作品是开源合规领域的核心难题。本文将围绕衍生作品的认定标准,从技术层面及中国、德国、美国地区相关的司法判例(包括数字天堂诉柚子科技案、罗盒诉玩友案、Welte v. Sitecom案、Hellwig v. VMware案及Google v. Oracle案)进行分析,并为企业提供相关的合规建议,包括风险分级管理策略和架构设计指引。
关键词:GPL许可证;传染性;衍生作品;模块边界;开源合规;软件著作权;司法实践
一、衍生作品的概念及认定标准
(一)衍生作品的概念
美国《版权法》第101条对衍生作品进行了规定,“A ‘derivative work’ is a work based upon one or more preexisting works,such as a translation, musical arrangement, dramatization, fictionalization, motionpicture version, sound recording,art reproduction,abridgment, condensation, orany other form in which a work may be recast,transformed,or adapted.A workconsisting of editorial revisions, annotations, elaborations, or other modifica-tions, which,as a whole, represent an original work of authorship, is ‘aderivative work’”。然而,GPL V2/V3并没有直接使用衍生作品(derivative work)的概念,而是重新对其进行了定义,使其更加符合开源许可证的全球化视野,同时也避免陷入美国版权法的具体解释。
(二)GPL协议中derivative work的相关条款
具体到开源许可证领域,GNU General Public License(以下简称GPL许可证)许可证的“传染性”源于其对衍生作品的开源义务要求。
1.GPL v2第2条:关于“包含”或“衍生自”GPL程序的规定
GPL v2第2条(Version 2, June 1991)是理解GPL传染性的核心条款。该条款原文如下:
"You may modify your copy or copies of the Program or any portion of it, thus forming a work based on the Program, and copy and distribute such modifications or work under the terms of Section 1 above, provided that you also meet all of these conditions: ... b) You must cause any work that you distribute or publish, that in whole or in part contains or is derived from the Program or any part thereof, to be licensed as a whole at no charge to all third parties under the terms of this License."
中文译文:“你可以修改本程序或其任何部分的副本,从而基于本程序形成作品,并根据上述第1条的条款复制和分发此类修改或作品,但前提是你还必须满足以下所有条件:... b)你必须使你分发或发布的、全部或部分包含本程序或本程序任何部分,或衍生自本程序或本程序任何部分的作品,作为一个整体,根据本许可证的条款免费许可给所有第三方。”
该条款确立了GPL传染性的基本框架:只要一个作品“包含”(contains)或“衍生自”(is derived from)GPL程序,就必须整体适用GPL许可证。然而,GPL v2并未明确定义何为“衍生自”,这成为后续司法实践中最具争议的问题。
2.GPL v3第2条:关于“覆盖作品”(covered work)的规定
GPL v3(Version 3, 29 June 2007)在第2条中对相关概念进行了更为明确的界定,引入了“覆盖作品”(covered work)的概念:
"This License acknowledges your rights of fair use or other equivalent, as provided by copyright law. You may make, run and propagate covered works that you do not convey, without conditions so long as your license otherwise remains in force. You may convey covered works to others for the sole purpose of having them make modifications exclusively for you, or provide you with facilities for running those works, provided that you comply with the terms of this License..."
GPL v3第2条还引入了“基于覆盖作品的作品”(work based on the covered work)的定义,试图澄清衍生作品的范围。然而,GPL v3同样没有从技术层面明确界定“基于”的具体标准,而是将这一问题留给了司法实践。
3.衍生作品认定的重要性
衍生作品的认定是GPL合规实务中最关键也最复杂的问题,其重要性体现在以下几个方面:
(1)商业影响深远:一旦企业的专有软件被认定为GPL软件的衍生作品,就必须按照GPL许可证的要求公开全部源代码。这对于依赖专有软件商业模式的企业而言,可能意味着核心竞争优势的丧失和数年的研发投入付诸东流;
(2)技术架构决定法律后果:企业在软件开发早期对模块间通信方式的选择,将直接决定其面临的法律风险等级。静态链接、动态链接、插件机制等不同技术方案,对应着截然不同的GPL风险;
(3)全球司法实践不统一:中国、美国、欧盟等主要司法管辖区对GPL衍生作品的认定标准存在差异,企业在全球范围内分发软件时,需要同时考虑多个法域的法律风险;
(4)开源生态的健康发展:过于宽泛的传染性解释可能阻碍企业参与开源社区,而过于狭窄的解释则可能削弱copyleft许可证的约束力,损害开源运动的核心价值;
(5)技术演进带来的新挑战:随着容器技术、微服务架构、AI模型蒸馏等新技术的发展,传统的“链接”概念已无法完全涵盖软件模块间的交互方式,法律界需要不断适应技术变化。
(三)核心结论:认定衍生作品的标准与审查维度
基于对GPL协议文本的分析以及对全球主要司法管辖区案例的比较研究,本文在引言部分先行提出以下核心结论,供读者在后续章节中对照验证:
【核心结论】GPL传染性认定遵循“实质重于形式”原则
法院在认定两个软件模块是否构成衍生作品时,不会仅因技术实现方式(如静态链接或动态链接)而做出判断,而是重点考察模块之间是否存在功能整体性(functional integration)。
认定衍生作品的五大审查维度:
1.功能依赖度(Functional Dependency)
GPL组件是否是产品的核心功能?如果移除该组件,产品是否仍能正常运作?功能依赖度越高,构成衍生作品的可能性越大。
2.技术紧密度(Technical Coupling)
两个模块之间的技术连接方式是什么?是否使用了私有API?是否共享内存或复杂数据结构?技术紧密度越高,GPL风险越大。
3.发布方式(Distribution Method)
两个模块是否必须一起分发?用户是否可以独立获取和使用其中一个模块?必须捆绑发布的组合更容易被认定为衍生作品。
4.用户感知(User Perception)
从终端用户的视角,这两个模块是否被视为“一个产品”?用户界面的整体性和功能的不可分割性是重要的考量因素。
5.开发意图(Development Intent)
开发者在设计时是将两者作为整体开发,还是作为独立模块分别开发?是否存在规避GPL传染性的主观意图?
需要特别强调的是,上述五个维度并非孤立存在,法院通常会综合考量多个因素,根据个案的具体情况做出判断。本文后续章节将通过具体案例分析,展示这些审查维度在司法实践中的具体运用。
二、技术基础:软件模块沟通方式与GPL风险
软件模块间的耦合方式千差万别,从物理上的不可分割到逻辑上的完全独立。本章将详细分析10种常见的模块沟通方式,每一种都从技术原理、实际案例和GPL风险三个层面进行阐述,最后汇总为表格便于查阅。
(一) 静态链接(Static Linking)
【技术原理】静态链接是指在编译阶段将库文件的代码直接复制到可执行文件中。链接器(linker)将目标文件(.o文件)与库文件(.a或.lib文件)合并,生成一个独立的可执行文件。这种链接方式在编译时就完成了代码的物理合并,最终的可执行文件不依赖外部的库文件即可运行。
【实际案例】假设一个C语言程序使用了GNU Readline库(GPL v3许可证)。开发者通过静态链接方式编译程序时,Readline库的代码会被完整地复制到最终的可执行文件中。用户运行程序时,不需要在系统中安装libreadline库,因为所有必要的代码已经包含在可执行文件内部。这种场景在嵌入式系统开发中较为常见,因为嵌入式设备通常希望减少对外部依赖。
【GPL风险分析】静态链接是GPL风险最高的方式。由于GPL代码被物理合并到最终可执行文件中,技术上无法分离,极易被认定为衍生作品。自由软件基金会(FSF)在其官方FAQ中明确指出,静态链接“几乎肯定”会触发GPL传染性。从法律角度看,这种链接方式最符合GPL协议中“包含或衍生自”(contains or is derived from)的表述。
(二)动态链接(Dynamic Linking)
【技术原理】动态链接是指在程序运行时才加载所需的库文件。编译时,可执行文件仅包含对库函数的引用信息(如函数名和位置),实际的库代码在程序启动或运行时才从共享库文件(Linux中的.so文件或Windows中的.dll文件)中加载到内存中执行。这种方式允许多个程序共享同一份库代码,节省系统资源。
【实际案例】Linux系统中,大多数应用程序通过动态链接使用系统库。例如,当用户启动一个文本编辑器时,程序会在运行时动态加载libc(C标准库)、libgtk(图形界面库)等共享库。如果系统中更新了某个共享库,所有依赖该库的程序都可以自动使用新版本,而无需重新编译。这是现代操作系统最常见的库使用方式。
【GPL风险分析】动态链接是GPL领域最具争议的问题,也是本文研究的核心议题之一。技术层面,动态链接的代码在物理上是分离的,专有程序和GPL库是独立的文件实体;但法律层面,程序运行时对GPL库的功能依赖关系是否构成“衍生作品”,目前全球尚无明确判例。FSF在其解释中认为动态链接可能构成衍生作品,但这一观点在司法实践中尚未得到明确确认。企业实践中普遍采取保守态度,将动态链接视为高风险行为。
(三)插件机制(Plugin Architecture)
【技术原理】插件机制允许主程序在运行时动态加载扩展模块,以添加新功能或修改现有功能。插件通常通过预定义的接口与主程序通信,这些接口定义了插件可以调用的函数和可以响应的事件。插件的实现形式可以是动态链接库(如Photoshop的插件)、脚本文件(如VS Code的扩展)或特定的配置文件。
【实际案例】WordPress是一个广泛使用的开源内容管理系统,采用GPL v2许可证。然而,WordPress允许开发者创建专有许可证的插件和主题。这些插件通过WordPress提供的标准化API(称为“钩子”hooks)与核心系统交互。例如,一个电商插件可以通过钩子修改订单处理流程,而无需修改WordPress核心代码。这种架构设计使得专有插件与GPL核心之间的边界相对清晰。
【GPL风险分析】插件的GPL风险取决于接口设计的抽象程度和依赖关系的紧密性。如果插件仅调用标准化的、通用的API,且这些API的设计不涉及GPL软件特有的内部数据结构,风险相对较低;但如果插件深度依赖于GPL软件的内部实现细节、私有接口或复杂数据结构,风险显著上升。关键在于评估插件是否只能与特定的GPL软件配合使用,还是可以独立于该软件运行。
(四)数据共享(Shared Memory / Complex Data Structures)
【技术原理】数据共享是指两个或多个模块通过共享内存区域或传递复杂数据结构进行通信。共享内存(Shared Memory)是最快的进程间通信(IPC)方式,允许多个进程直接访问同一块物理内存区域,避免了数据在用户空间和内核空间之间的多次拷贝。复杂数据结构的共享则可能涉及在进程间传递包含指针、嵌套结构的数据对象。
【实际案例】在视频编辑软件中,渲染引擎(可能采用GPL许可证)与UI界面(专有软件)需要高效地交换大量视频帧数据。通过共享内存,渲染引擎可以将处理后的视频帧直接写入共享内存区域,UI界面可以立即读取并显示,无需进行耗时的数据拷贝。这种架构在追求性能的专业软件中非常常见。
【GPL风险分析】共享复杂数据结构时,如果数据结构的定义(如C语言中的struct定义)包含在GPL代码的头文件中,且专有模块需要包含这些GPL头文件才能正确解析数据,则可能触发传染性。风险的关键在于:专有代码是否必须“包含”GPL代码才能理解共享的数据格式。如果数据格式是标准化的、文档化的,且专有代码可以独立实现对该格式的解析,则风险较低。
(五)函数调用(In-Process Function Calls)
【技术原理】同一进程内的函数调用是最直接的模块通信方式。调用者通过函数名和参数列表直接调用被调用者的代码,被调用函数执行完成后返回到调用者。这种调用方式在同一地址空间内进行,数据传递通过栈或寄存器完成,效率最高,耦合度也最高。
【实际案例】Python解释器(采用GPL兼容许可证)加载C语言编写的扩展模块时,通过Python/C API进行函数调用。C扩展模块可以调用Python解释器提供的API函数来操作Python对象,Python解释器也可以调用C扩展模块中注册的回调函数。这种机制使得Python可以方便地集成C语言编写的高性能库。
【GPL风险分析】进程内函数调用的风险取决于调用关系的紧密程度和接口的标准化程度。通过标准化、通用的API(如POSIX标准函数)调用,风险相对较低;但如果直接调用GPL软件的内部函数、访问其内部数据结构,或函数调用形成了紧密的、不可分割的功能链条,风险较高。关键在于评估函数调用是否构成了“功能上的整体”。
(六)命令行调用(Command Line Invocation)
【技术原理】命令行调用是指一个程序通过操作系统的shell或系统调用启动另一个独立进程。被调用的程序作为独立的操作系统进程运行,拥有独立的地址空间和资源。两个程序之间通过命令行参数、环境变量、标准输入/输出流等方式传递信息。
【实际案例】专有软件调用GPL许可的ImageMagick进行图片格式转换是常见的命令行调用场景。例如,一个Web应用的后端服务(专有软件)可能需要生成用户上传图片的缩略图,它可以调用ImageMagick的convert命令来完成这一任务。两个程序作为独立进程运行,通过命令行参数传递输入文件名、输出文件名和转换选项。
【GPL风险分析】命令行调用通常被视为“聚合”(aggregate)而非“衍生作品”。GPL协议v2的第2条和v3的第5条都明确提到,将独立作品与GPL作品一起分发(mere aggregation)不会使独立作品受到GPL约束。两个程序保持独立,通过通用接口(命令行)通信,没有代码级的集成,因此GPL风险较低。这是企业规避GPL传染的常用且相对安全的方式之一。
(七)管道与标准流(Pipes and Standard Streams)
【技术原理】管道(pipe)是Unix/Linux系统的核心进程间通信机制,允许一个进程的标准输出(stdout)直接连接到另一个进程的标准输入(stdin)。数据以字节流的形式传递,通常采用文本格式。这种机制遵循Unix哲学中的"一个程序只做一件事,并做好它"以及"程序之间通过文本流通信"的原则。
【实际案例】Unix管道命令是最典型的例子:使用grep进行文本过滤,然后通过管道将结果传递给wc进行行数统计。另一个例子是日志处理系统:日志收集器(可能使用GPL组件)将日志以文本格式输出到管道,日志分析器(专有软件)从管道读取并进行分析。两个程序完全独立,仅通过标准化的文本格式交互。
【GPL风险分析】管道通信遵循Unix哲学中的“文本”原则,程序之间仅交换通用的文本数据,不涉及特定的数据结构、API调用或代码依赖。这种松散的耦合方式使两个程序保持了高度的独立性,符合GPL协议中“聚合”的定义。因此,管道通信的GPL风险很低,是企业推荐采用的架构设计方式。
(八)消息队列(Message Queues - Kafka/RabbitMQ)
【技术原理】消息队列是一种异步通信机制,发送方(生产者)将消息发送到队列,接收方(消费者)从队列中取出消息进行处理。生产者和消费者完全解耦,可以独立运行、独立扩展,甚至使用不同的编程语言实现。消息队列中间件(如Kafka、RabbitMQ、ActiveMQ)负责消息的存储、路由和传递。
【实际案例】在电商平台中,订单系统(专有软件)在用户下单后将订单消息发送到Kafka消息队列,库存系统(可能使用GPL组件)订阅并处理这些消息以扣减库存。订单系统和库存系统通过Kafka进行异步通信,订单系统不需要等待库存处理完成即可响应用户,两个系统可以独立部署、独立扩展。
【GPL风险分析】消息队列提供了强隔离性,模块之间仅通过标准化的消息格式通信,不存在直接的代码依赖或函数调用。生产者和消费者通过消息中间件间接通信,彼此不知道对方的存在。这种架构设计符合“松耦合”原则,是低风险的GPL合规架构方式。
(九)网络/RPC(HTTP/gRPC等)
【技术原理】网络通信通过网络协议(如HTTP、TCP/IP)实现进程间通信,通信双方可以位于同一台机器或不同的机器上。RPC(Remote Procedure Call,远程过程调用)框架(如gRPC、Thrift、REST API)允许开发者像调用本地函数一样调用远程服务。服务之间通过标准化的接口定义语言(IDL)约定接口,使用JSON、Protobuf、XML等格式交换数据。
【实际案例】微服务架构中,用户服务(专有软件)通过HTTP REST API调用授权服务(可能使用GPL库)。两个服务部署在不同的容器中,通过Docker网络进行通信。用户服务向授权服务发送包含用户凭证的HTTP请求,授权服务验证后返回授权令牌。两个服务仅通过网络协议交互,没有代码级的依赖。
【GPL风险分析】网络/RPC通信的GPL风险很低。由于服务之间通过网络边界隔离,使用标准化的协议通信,彼此是独立的进程甚至独立的部署单元。这种架构符合GPL协议中“聚合”的定义,通常不会触发GPL传染性。这是目前企业规避GPL传染的推荐架构方式之一。
(十)容器/虚拟机(Docker/VM)
【技术原理】容器(如Docker、containerd)和虚拟机(VMware、VirtualBox、KVM)提供了操作系统级别的隔离。容器共享主机操作系统内核,但拥有独立的文件系统、进程空间和网络接口;虚拟机则模拟完整的硬件环境,运行独立的操作系统实例。两者都提供了强隔离的运行环境。
【实际案例】企业应用中,专有软件运行在Docker容器A中,GPL软件运行在Docker容器B中,两个容器通过Docker网络或共享卷进行通信。容器A中的应用无法直接访问容器B的文件系统或内存,两者是完全隔离的运行环境。这种部署方式在云原生应用中非常普遍。
【GPL风险分析】容器/VM提供了最强的隔离性。由于GPL软件与专有软件在物理上完全隔离(不同的容器或虚拟机),彼此是独立的部署单元,通常不会触发GPL传染性。这是目前最安全的架构隔离方式,被广泛应用于企业开源合规实践中。
(十一)软件模块沟通方式GPL风险汇总表
基于上述对10种软件模块沟通方式的详细分析,以下表格汇总了各方式的GPL风险评估:
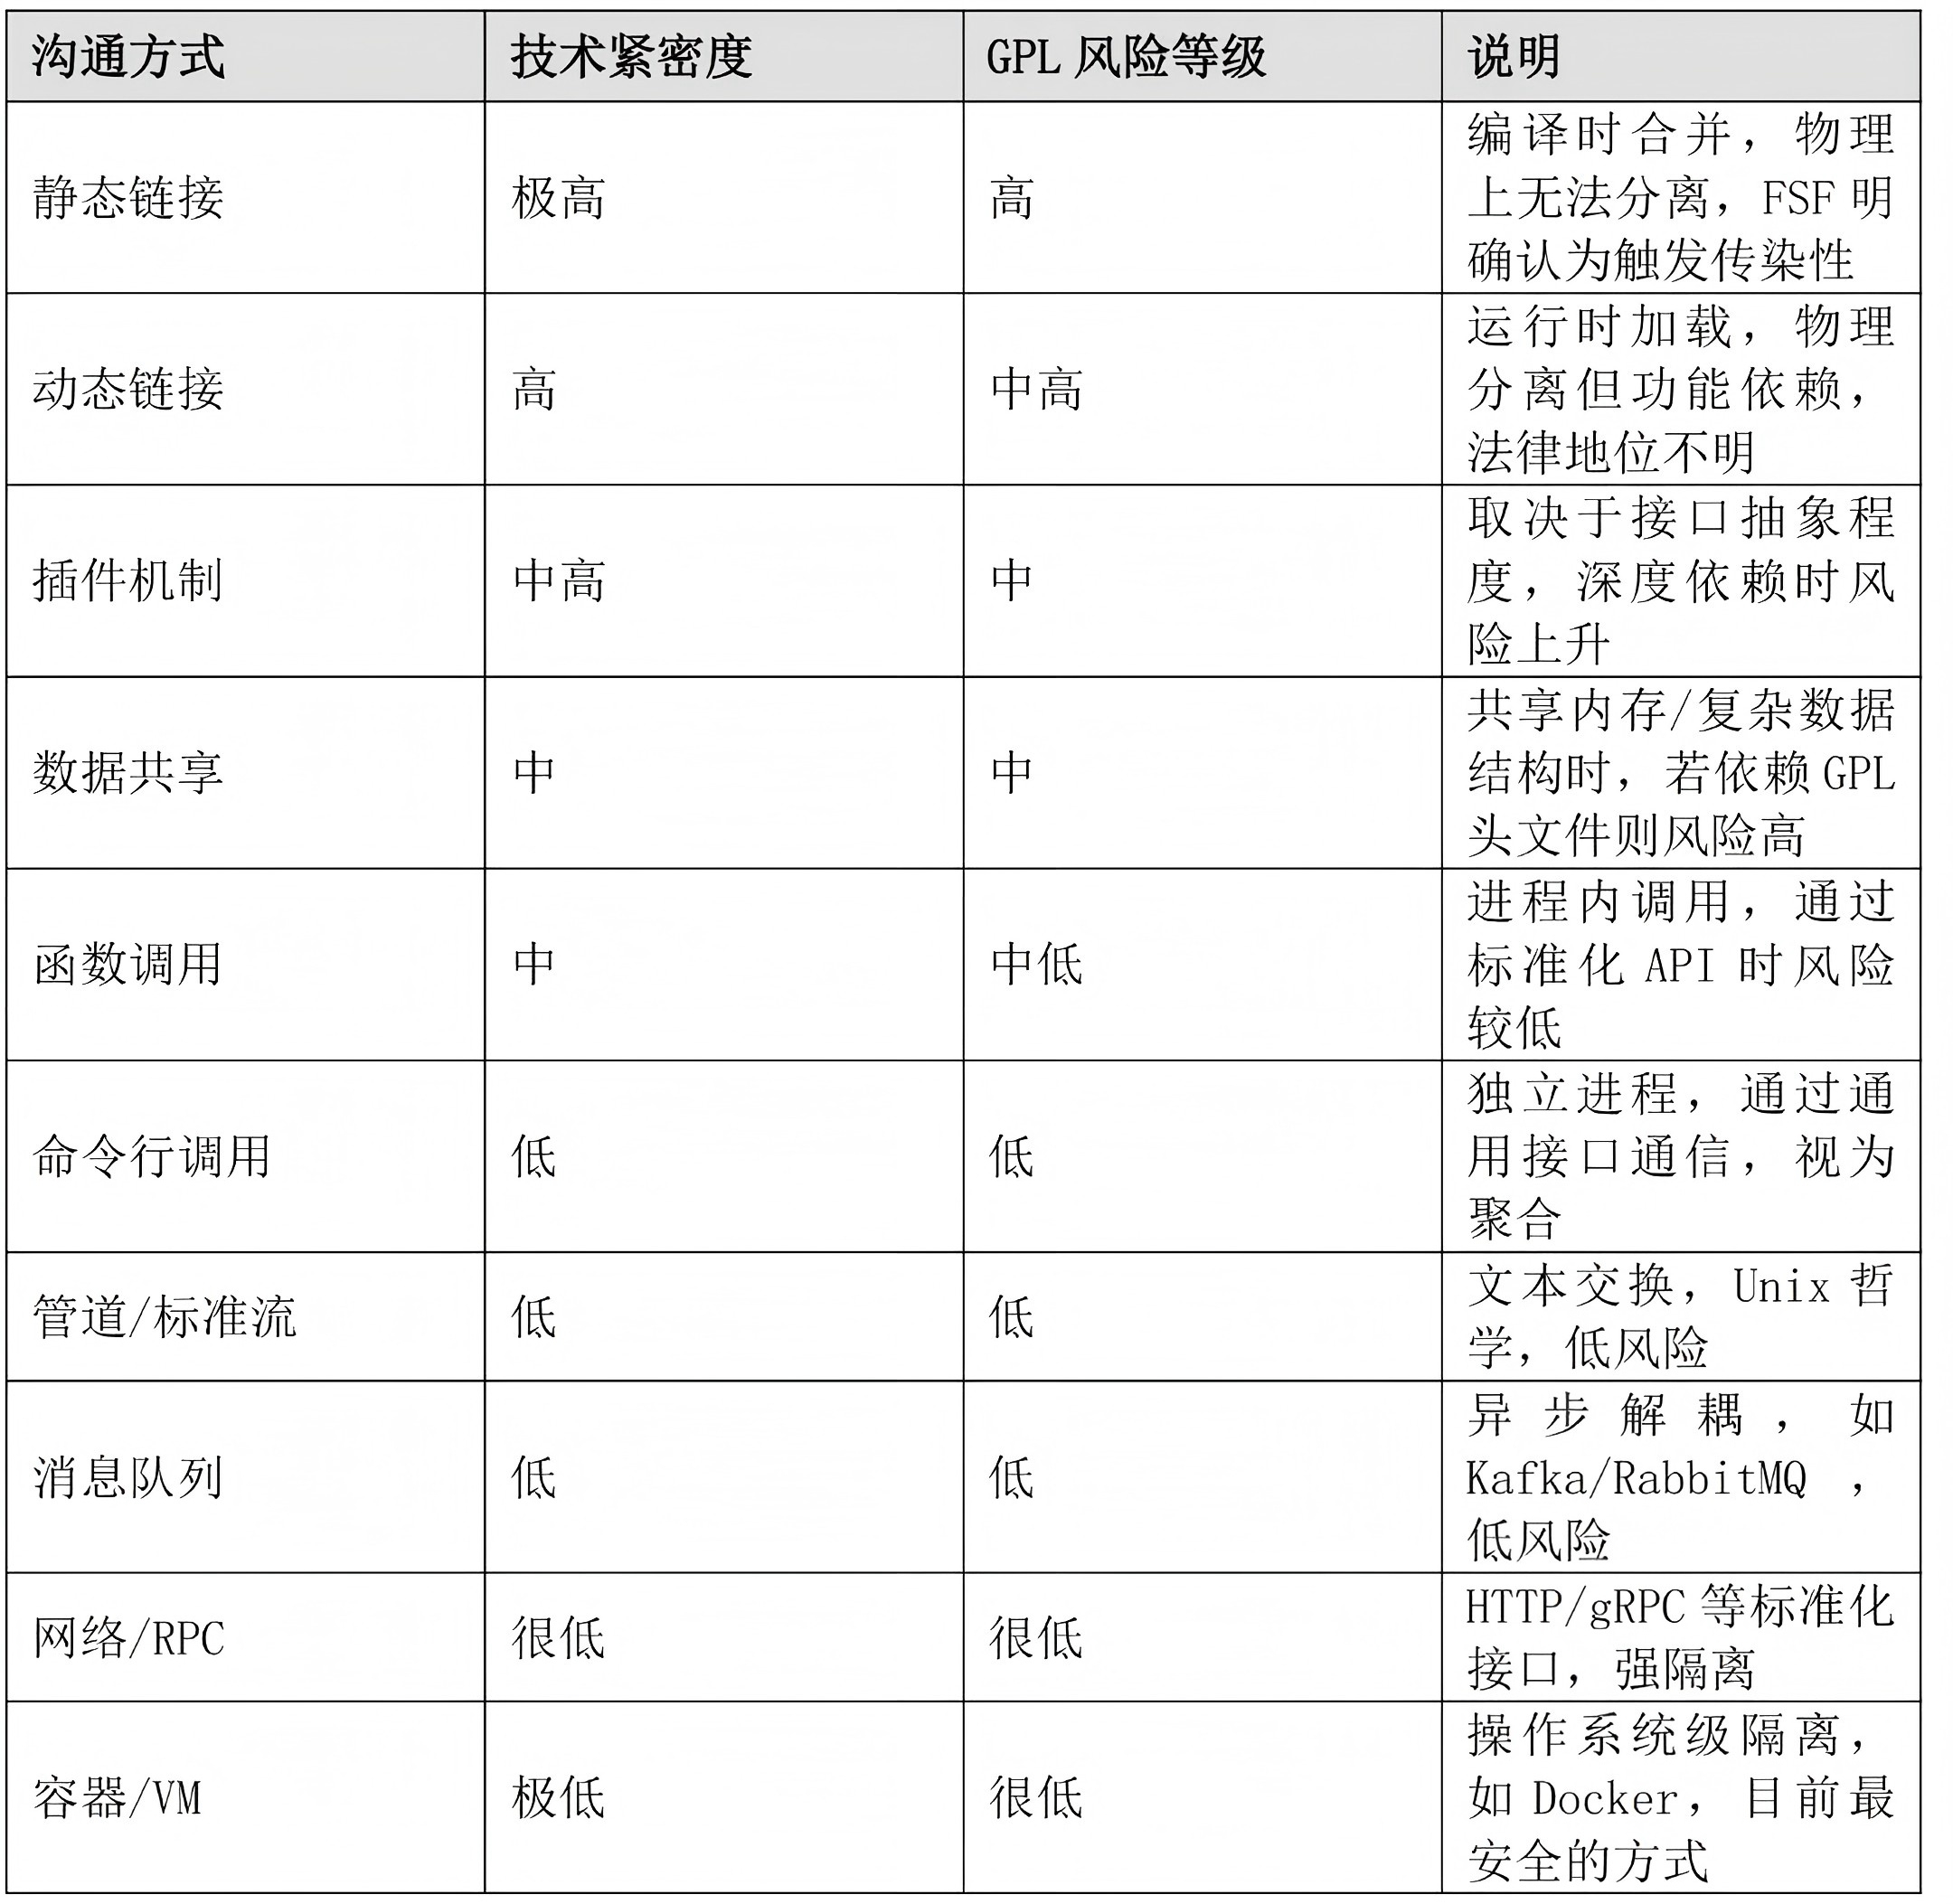
从上表可以看出,GPL风险与技术紧密度呈现明显的正相关关系。需要强调的是,这仅是一个初步的技术风险评估框架,司法实践中法院的判断往往更加复杂,需要综合考量功能耦合度、发布方式、用户感知等多个维度。
三、司法认定标准的比较研究
本章系统梳理中国、德国、美国三大法域涉及GPL模块边界认定的典型案例。
(一)数字天堂诉柚子科技案(2018):物理独立性标准
1.案件背景
本案是中国司法实践中首个涉及GPL开源协议的判决,对后续GPL相关案件的审理具有重要参考价值。案件的核心争议在于:当软件包含GPL代码时,如何界定传染性的边界?
2.原被告信息
原告:数字天堂(北京)网络技术有限公司,HBuilder软件的著作权人。HBuilder是一款Web开发IDE,包含三个功能插件:代码输入法功能插件、真机运行功能插件、边改边看功能插件。
被告:柚子(北京)科技有限公司、柚子(北京)移动技术有限公司,开发了与HBuilder功能类似的APICloud软件。
3.数字天堂主张
柚子公司开发的APICloud软件抄袭了HBuilder三个插件的源代码。经比对,被诉侵权软件与原告软件构成实质性相似,被告行为侵犯了原告的著作权,应当承担停止侵权、赔偿损失等法律责任。
4.柚子公司抗辩
HBuilder软件包含GPL v3.0开源代码,根据GPL的传染性,HBuilder的三个插件也应当适用GPL协议,原告对三个插件不享有专有著作权,无权提起侵权诉讼。
5.法院认定
一审法院的核心认定逻辑:
法院以“物理独立性”为标准,认定涉案三个插件不受GPL约束:
(1)三个插件以独立文件夹形式存在于HBuilder软件中;
(2)插件文件夹及HBuilder根目录均无GPL协议文件;
(3)插件可以脱离HBuilder独立运行;
(4)数字天堂对三个插件分别进行了著作权登记;
(5)GPL协议文件仅存在于HBuilder的其他文件夹中,不约束涉案三个插件。
二审法院:回避直接讨论GPL传染性问题,未准许“插件能否独立运行”的技术鉴定申请,维持一审侵权认定,但是将赔偿金额从125万元调减至50万元。
6.案件价值分析
本案是中国法院首次在判决中认可GPL协议具有合同效力,为后续GPL相关案件的审理奠定了重要基础。但是法院以"协议文件位置"判断传染性,而非考察技术层面的模块耦合度。
有观点认为,“以文件夹位置判断协议效力”的方法论忽视了软件架构的技术实质。但需注意,一审法院并非仅凭文件位置作出判断,而是综合了插件独立运行能力、单独著作权登记等多重因素。尽管如此,该方法仍可能产生规避GPL的策略性安排——开发者仅需将GPL代码与非GPL代码分置于不同文件夹并附加独立运行能力证明,即可隔离GPL传染性,这在技术实质审查的层面仍存在漏洞。
(二)罗盒诉玩友案(2019):功能耦合标准的确立
1.案件背景
本案是目前中国GPL传染性认定领域最具影响力的判例,确立了"功能耦合"作为判断衍生作品的核心标准,标志着中国司法实践从形式审查向实质审查的转变。
2.原被告信息
原告:济宁市罗盒网络科技有限公司,VirtualApp开源框架的著作权人。VirtualApp是一款Android平台的沙盒分身框架,采用GPL v3.0许可证开源。
被告:广州市玩友网络科技有限公司等,开发了"虫洞"等四款微信视频美颜相机App。
3.罗盒公司主张
罗盒公司是VirtualApp开源框架的著作权人,VirtualApp采用GPL v3.0许可证,被告玩友公司在"虫洞"等四款App中使用了VirtualApp的代码但未开源。经鉴定,424个可比代码中绝大部分具有相似性,被告行为侵犯了原告的著作权,且违反GPL协议约定。
4.玩友公司抗辩
原告不是适格原告,对VirtualApp不享有著作权;
VirtualApp使用的是LGPL而非GPL;
被诉软件与VirtualApp相互独立,不存在代码混同。
5.法院认定
一审法院确立了"功能耦合"标准,核心论述如下:
“玩友公司并未举证证明其对被诉侵权软件进行了区分,也未能举证证明被诉侵权软件的代码中不包含开源代码文件。被诉侵权软件仍应整体适用GPL V3协议,玩友公司应开源整个被诉侵权软件的源代码。”
法院认定要点:GPL v3.0具有合同性质,是授权人与用户间的合同,VirtualApp是涉案四款软件的核心基础功能,具有高度耦合性。缺乏该功能则上述四款软件将无法发挥作用,被告未举证证明其软件与VirtualApp的独立性,因此被诉侵权软件与VirtualApp构成衍生作品。
6.案件价值分析
首先,本案标志着法院审查标准的变化,从数字天堂案的"物理独立性"标准到本案的"功能耦合"标准,标志着中国司法实践从形式审查向实质审查的重要转变。
其次,本案确立了关键规则。(1)被告主张模块独立时,需主动证明;(2)不能仅依靠文件位置等技术形式证明独立性;(3)功能整体性审查:核心功能的不可分割性是关键考量因素。
值得注意的是,本案被告律师虽在其他争点(协议效力、诉讼主体资格)上有出彩抗辩,但在"模块独立性"核心争点上举证不足、论证不深,导致法院无需也未能进行深度技术实质审查。这提示我们:中国GPL传染性案件的"形式化"特征,并非源于法院不愿深入技术,而是被告方未能有效触发技术审查程序。
(三) Welte v. Sitecom(2004,德国):GPL可执行性的奠基
1.案件背景
本案是德国首例GPL诉讼,由Linux内核netfilter/iptables开发者Harald Welte起诉Sitecom Deutschland GmbH。虽然本案未直接涉及模块边界认定,但确立了GPL在德国法下的可执行性,是理解德国GPL司法实践的起点。
2.案件事实
Sitecom在其路由器固件中使用了netfilter/iptables(Linux内核的防火墙软件,采用GPL v2授权),但存在以下违规行为:(1)未提供源代码;(2)未标注软件采用GPL授权;(3)未附带GPL许可证文本。
3.Welte主张
Welte是netfilter/iptables的共同著作权人,Sitecom违反GPL v2协议,授权自动终止,其行为构成著作权侵权。
4.Sitecom抗辩:
GPL不具有法律约束力,仅是一份超法律哲学的宣言。
5.法院认定
法院于2004年4月2日发布初步禁令(preliminary injunction),禁止Sitecom继续分发侵权产品。2004年5月19日作出裁定理由书,确认:GPL在德国法律下具有法律约束力,“在德国法律下,GPL不仅仅是一份超法律哲学的文件,而是一份原则上有约束力和可执行的许可证”,违反GPL第4条将导致授权自动终止,Sitecom必须标注GPL授权、附带许可证文本、提供源代码。
6.判决结果
法院支持原告主张,Sitecom被禁止继续分发侵权产品,并需履行GPL协议约定的义务。
7.案件价值分析
德国首次确认GPL具有法律约束力,为后续GPL执法奠定了法律基础。同时将GPL第4条解释为“附解除条件的物权协议”(resolutory condition in rem),确认GPL第4条的自动终止条款在德国法下有效,这是GPL传染性的重要法律机制。
但是,本案未涉及模块边界认定,仅涉及源代码提供义务。但作为德国GPL执法的起点案件,为后续Hellwig v. VMware案的审理提供了程序基础。
(四)Hellwig v. VMware(2015-2019,德国):模块边界实质审查的尝试
1.案件背景
本案是德国法院首次尝试对GPL模块边界问题进行实质审查的案件,具有重要历史地位。虽然最终因程序问题被驳回,未形成有效判例,但其揭示的程序正义问题值得深思。
2.案件事实与技术争议
VMware ESXi虚拟化平台包含一个名为vmklinux的组件,该组件是基于Linux内核代码修改的专有模块。核心争议点在于vmklinux与ESXi其他组件的链接方式(动态链接vs静态链接)是否构成衍生作品。
3.Hellwig主张
vmklinux是GPL代码的衍生作品,VMware将vmklinux与专有代码结合,违反GPL协议的条款,要求VMware开源整个ESXi平台。
4.VMware抗辩
vmklinux与ESXi其他部分是动态链接,动态链接不构成衍生作品,仅vmklinux需要开源,ESXi其他部分不需要。
5.法院认定
法院于2019年作出程序驳回裁定,未对实体问题进行审理。法院认为Hellwig无法证明其著作权受到侵害的具体范围,因此不符合起诉条件。
法院未对“动态链接是否构成衍生作品”这一核心问题作出实体判决。
6.案件价值分析
德国法院首次尝试审查GPL模块边界问题,虽然未形成判例,但暴露了GPL诉讼中的程序正义问题。被告违反GPL诚信义务(未完整开源vmklinux),导致原告无法通过公开渠道验证代码,进而导致原告无法精确指明“哪些行是我的代码”,从而被法院直接驳回。
这种程序安排实质上是让违反诚信义务的一方获益,可能损害开源秩序的司法保护。作者认为,当原告已证明其对开源项目的贡献,同时有初步证据证明被告产品包含该项目代码时,举证责任应转移至被告,由其证明其开源义务已完整履行,或证明其产品中不包含原告的具体贡献。
(五)Google LLC v. Oracle America, Inc.(2021,美国):API边界与合理使用
1.案件背景
本案是美国最高法院2021年作出的里程碑判决,虽然并非直接涉及GPL,但其关于API边界认定的逻辑对GPL模块边界问题具有重要参考价值。本案历时11年,从2010年起诉至2021年终审判决。
2.案件事实
Google开发Android操作系统时:复制了Java API的37个包,约11,500行“声明代码”(declaring code);自行编写了实现代码(implementing code),约数百万行;复制的代码仅占Java SE的0.4%。
3.Oracle主张
API整体(声明+实现)受版权保护,Google复制API声明构成侵权,索赔90亿美元。
4.Google抗辩
API声明是“功能性的”,不受版权保护,即使受保护,也属于合理使用(fair use)。
5.法院认定
最高法院以6-2判决Google的使用属于合理使用。判决理由如下:
(1)使用的目的和性质:具有“变革性”(transformative),Google创建了新的智能手机平台,使程序员能够将其技能应用于新的创造性程序。
(2)版权作品的性质:API声明具有功能性特征,创造性较低。
(3)使用部分的数量和实质性:虽复制11,500行,但相对于Java整体比例很小(0.4%),且是实现互操作性所必需。
(4)对市场的影响:Android未取代Java SE的市场。
关键论述:允许Oracle在其代码上设置锁定,将损害公众利益。Google重新实现用户界面,仅复制允许程序员将技能应用于新的变革性程序所需的代码,构成合理使用。
6. 案件价值分析
虽然本案并非GPL案件,但其“功能/接口vs表达”的分析框架对理解GPL代码与专有代码的边界具有重要启发。
最高法院指出,API声明代码(declaring code)本质上是一种人机接口,其价值很大程度上来源于程序员已投入的学习成本,而非代码本身的创造性表达。这一逻辑可类推适用于GPL语境:如果专有代码仅通过标准化API调用GPL代码的功能,而未复制其内部实现,则可能更接近“接口使用”而非“衍生作品”。
再实现(Reimplementation)的合法性:判决隐含承认,为兼容既有编程语言而重新实现接口(使用相同的声明代码但重写底层实现)是促进互操作性和市场竞争的合法行为。这为GPL语境下的“独立实现但功能兼容”提供了比较法上的支持。
四、企业合规指引
基于前文对GPL协议条款的文本分析、技术基础研究和司法案例的比较研究,本章为企业提供架构设计层面的合规指引。合规策略应当与企业的技术架构选择、风险承受能力和业务需求相匹配。
(一)架构设计层面的合规工程
规避GPL传染不是简单的技术替换问题,而是架构设计层面的合规工程。建议企业在系统设计早期阶段即纳入GPL合规考量,将合规要求融入架构决策中。
1.优先采用低风险的模块沟通方式
根据第二章的技术分析,企业应优先采用网络/RPC通信、容器/VM隔离、消息队列、命令行调用等低风险的架构设计方案。
2.高风险场景的处理策略
对于必须使用高风险技术(如静态链接、动态链接)的场景,企业应采取风险防范策略,包括:
(1)替代方案评估:评估是否有宽松许可证(MIT、BSD、Apache)的替代组件;
(2)整体开源准备:如无法替代,应做好整体开源的技术和法律准备;
(3)技术文档留存:详细记录架构设计决策和模块依赖关系,为可能的诉讼做准备;
(4)商业保险:考虑购买开源合规保险,转移部分法律风险。
(二) 风险分级管理(与技术沟通方式对应)
基于第二章的10种模块沟通方式分析,企业应建立与技术架构对应的风险分级管理体系:
1.高风险等级(红色)
涉及静态链接或深度功能依赖的场景。根据罗盒案的“功能耦合”标准,这种架构极易被认定为衍生作品。企业应当采取的风险防范措施包括:建立高风险组件清单,定期审查;制定替代方案路线图;准备整体开源的法律和技术预案;限制高风险组件在企业核心产品中的使用。
2.中风险等级(黄色)
涉及动态链接、插件机制等场景。鉴于动态链接的法律地位尚不明确,企业应当采取的风险防范措施包括:建立技术文档,记录模块间依赖关系;评估功能独立性,准备抗辩证据;监控相关判例发展,及时调整策略。
3.低风险等级(绿色)
涉及命令行调用、消息队列、容器隔离等场景。根据现有判例和技术分析,这种架构通常不会触发GPL传染性。企业应优先采用此类架构设计方案,并同时保留架构设计文档,定期培训开发人员,推广最佳实践。
(三)合规体系建设
除架构层面的技术隔离外,企业还应建立配套的开源合规管理机制,包括SBOM物料清单追踪、发布前合规审查、开发人员定期培训等。对于已使用高风险组件的产品,建议保留完整的架构设计文档和独立性论证材料,以备可能的合规审查或争议解决之需。
参考资料
案例文献
[1](2018)京民终471号民事判决书
[2](2019)粤73知民初207号民事判决书
[3]Google LLC v. Oracle America, Inc., 593 U.S. ___ (2021)
[4]Hellwig v. VMware, LG Hamburg (2015-2019)
[5]Welte v. Sitecom, LG München I, 21 O 6123/04 (2004)
学术文献
[1]游云庭:GPL开源协议是否具有传染性?国内法院最新认定有突破
[2]祝建军:开源软件的著作权保护问题研究
[3]DLA Piper: SFC v. Vizio ruling on General Public License compliance
技术文献
[1]FSF: GNU General Public License v2.0, v3.0
[2]OSI: The Open Source Definition